HackHub全攻略(HackHub、HackTheCube等)-自动入侵脚本
GHub Platform · Гайд · 0 ответов · 25 просмотров
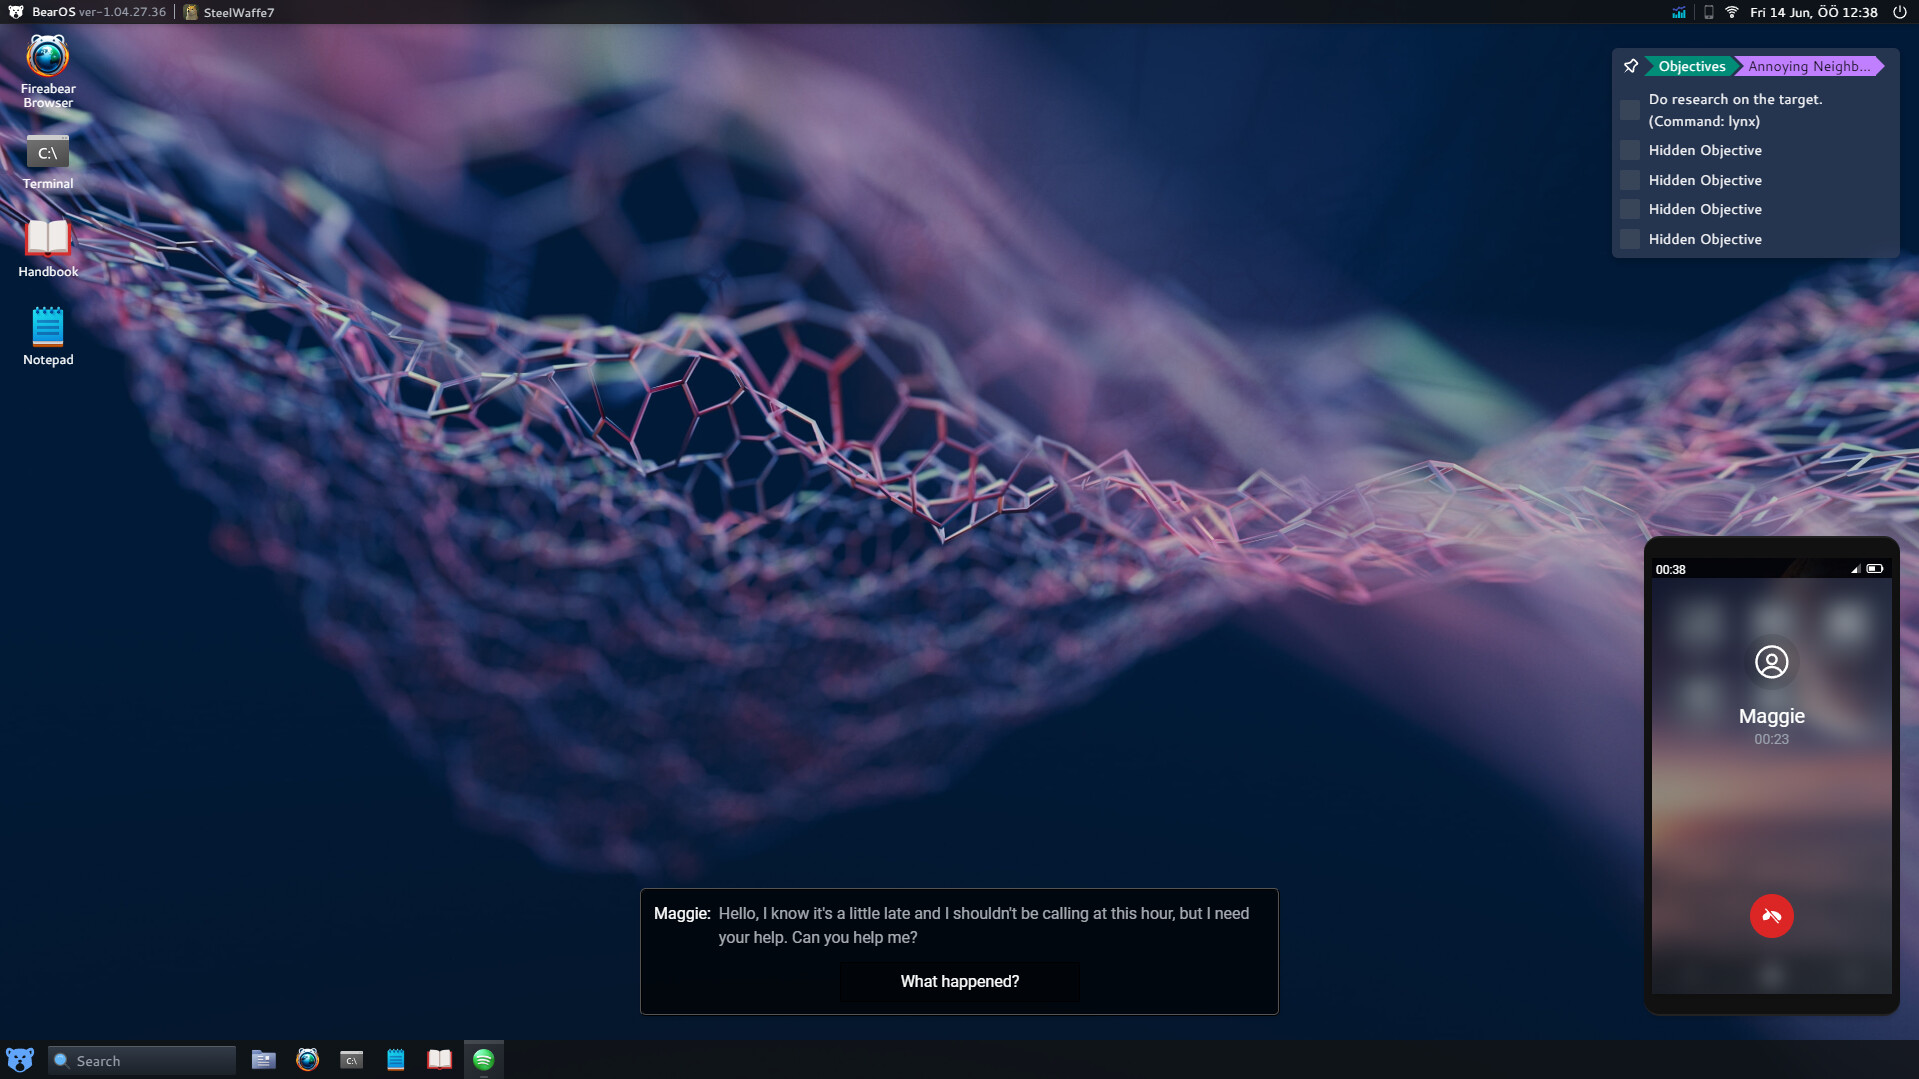
Название: 游戏中的IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, протоколы IP.随机变化,请根据自己存档中的实际情况修改。 Загрузите HackHub и используйте TypeScript / TS. Узел установки: apt-get install node Узел установки: /lib放入该目录后, 可以实现环境变量添加, 之后就能直接在终端中调用脚本。更详细的脚本运行方式可以查看游戏内的Hackbook. Metasploit 自动配置 RHOST, RPORT, VERSION 等参数 根据服务版本搜索可用模块当存在多个开放服务时,随机选择一个目标进行攻击 自动化攻击脚本 // ===============获取nmap中Version字段的值 =============== function getSearchKeyword(versionStr) { var v = versionStr.toLowerCase(); if (v.includes("apache")) возвращает "apache"; if (v.includes("mariadb")) return "mariadb"; if (v.includes("mysql")) возвращает "mysql"; if (v.includes("openssh")) return "openssh"; if (v.includes("telnet")) вернуть "telnet"; if (v.includes("ftp")) возвращает "ftp"; if (v.includes("smb")) возвращает "smb"; if (v.includes("rdp")) возвращает "rdp"; if (v.includes("imap")) return "imap"; if (v.includes("pop3")) возвращает "pop3"; if (v.includes("postfix")) возвращает "postfix"; вернуть ноль; } function getPureVersion(versionStr) { if (!versionStr) return "1.0.0"; var match = versionStr.trim().match(/\d+\.\d+(?:\.\d+)*/); ответный матч? совпадение[0]: «1.0.0»; } function filterBestModule(modules, keyword) { if (keyword === "openssh") { return elements.find((m) => m.name.includes("/ssh/")) || модули[0]; } else if (ключевое слово === "apache") { returnmodules.find((m) => m.name.includes("/apache/")) || модули[0]; } else if (keyword === "mariadb" || ключевое слово === "mysql") { returnmodules.find((m) => m.name.includes("/mysql/")) || модули[0]; } вернуть модули[0]; } // ============== 攻击函数 =============== асинхронная функция PerformAttack(ip, порт, имя модуля, версия) { const msf = GetMetasploit(); println("\n[+] 使用模块: " + имя_модуля); дождитесь msf.Use(имя_модуля); ждут msf.SetOption("RHOST", ip); await msf.SetOption("RPORT", port.toString()); ожидайте msf.SetOption("ВЕРСИЯ", версия); попробуйте {ждём msf.Exploit(); println("✔ 入侵成功!"); } catch (e) { println("✘ 攻击失败: " + e); } } // =============== 主流程 =============== асинхронная функция Main() { // ===================== // 📡 CLI 输入 IP // ===================== var args = Shell.GetArgs(); if (!args || !args[0]) { println("❌ 使用方式: hackhub scan <IP>"); println("例子: сканирование хахаба 87.52.20.208"); возвращаться; } вар ip = args[0]; if (!Networking.IsIp(ip)) { println("❌ 无效IP"); возвращаться; } println("\n======================================"); println(" 🧠 HackHub 自动渗透扫描器"); println("======================================\n"); // ===================== // 子网信息 // ===================== var subnet = await Networking.GetSubnet(ip); if (!subnet) { println("❌ 无法获取子网"); возвращаться; } println("[OK] 子网连接成功"); println(" ├─ NET: " + subnet.ip); println(" └─ LAN : " + subnet.lanIp); // ===================== // 扫描端口 // ===================== varports = await subnet.GetPorts(); if (!ports ||ports.length === 0) { println("⚠️无开放端口"); return; } var кандидатов = []; const msf = GetMetasploit(); for (var i = 0; i <ports.length; i++) { var p =ports[i]; if (!(await subnet.PingPort(p))) продолжить; var data = await subnet.GetPortData(p); if (!data || !data.version) continue; var kw = getSearchKeyword(data.version); if (!kw) продолжить; var ver = getPureVersion(data.version); var groups = await msf.Search(kw); if (!modules || elements.length === 0) continue; var bestModule = filterBestModule(modules, kw); }); // ==================== // 无目标 // ==================== if (candidates.length === 0) { println("🔒 未发现可利用服务"); // ===================== // 展示目标 // ===================== println("\n🎯 可攻击目标列表:\n"); кандидатов[i]; println( "[" + i + "] " + c.keyword.toUpperCase() + " @ " + c.port + " (v" + c.version + ")", ); println(" → 模块: " + c.module); // ==================== // 🎲随机选择目标 // ==================== println("\n🎲 正在自动选择目标..."); var idx = Math.floor(Math.random() * кандидатов.длина);已选择目标 [" + idx + "] " + target.keyword + " @ " + target.port, ); // ===================== // 执行攻击 // ==================== await PerformAttack(ip, target.port, target.module, target.version); } Main(); Доступ: доступ к HackHub и доступ к Wi-Fi名称、BSSID、文件名和密码可能会随机变化,请根据自己 存档里的实际情况操作。 任务目标 这一部分的目标是让电脑成功访问互联网。首先点击右上角的 手机,打开手机后,按照任务列表中的提示开启热点, 然后电脑连接热点。 获取 Wi-Fi 密码Используйте Bettercap. Используйте Bettercap: apt-get install Bettercap. Используйте Bettercap. BetterCap > 127.0.0.1 » net.probe на сайте 继续输入: BetterCap > 127.0.0.1 » net.show и Wi-Fi 监听的网卡。 也就是说,要选择 Monitoring 为 true Интерфейс。 Пример: BetterCap > 127.0.0.1 » wifi.recon wlan0 Поддержка Wi-Fi Версия: BetterCap > 127.0.0.1 » wifi.show 选择目标 Wi-Fi 从 Wi-Fi Установите Wi-Fi 的 BSSID。 Загрузите Buck.Miller24 Файл: BetterCap > 127.0.0.1 » set wifi.ap 67:c7:29:92:e6:5b Установите BSSID Используйте BSSID, чтобы получить доступ к BSSID. Файл: BetterCap > 127.0.0.1 » wifi.deauth [15:31:55] [sys.log] Обработка... [15:31:57] [sys.log] Отправка пакетов деаутентификации на 67:c7:29:92:e6:5b ... [15:31:59] [sys.log] Отправка пакетов деаутентификации на 67:c7:29:92:e6:5b ... [15:32:00] [sys.log] Отправка пакетов деаутентификации на 67:c7:29:92:e6:5b ... [15:32:02] [sys.log] Отправка пакетов деаутентификации на 67:c7:29:92:e6:5b ... [15:32:04] [sys.log] Отправка пакетов деаутентификации на 67:c7:29:92:e6:5b ... [15:32:06] [sys.log] Отправка пакетов деаутентификации на 67:c7:29:92:e6:5b ... [15:32:07] [sys.log] Процесс завершен, захват рукопожатия... [15:32:09] [sys.log] Записано рукопожатие: /home/root/desktop/buck.miller24.pcap 成功后,会在本地生成一个 .pcap 文件。 接下来需要使用 hashcat解密这个数据包。 退出 BetterCap 输入: BetterCap > 127.0.0.1 » exit 破解 Wi-Fi 密码 安装 hashcat 在终端中输入: apt-get install hashcat使用 hashcat 破解密码 hashcat 后面跟上刚才捕获到的 .pcap 文件路径。 Загрузите файл home/root/desktop/buck.miller24.pcap. Доступ к сети Wi-Fi: hashcat buck.miller24.pcap 破解完成后, Wi-Fi密码。 示例结果: aceace 连接热点 拿到密码后,回到电脑的网络连接界面,选择对应Мониторинг 为 true Интерфейс。 如果没有生成 .pcap 文件,可以重新执行 wifi.deauth。 如果 hashcat Используйте BSSID, Wi-Fi.名称或密码不一致, 以自己游戏里的结果为准.这一章的核心流程就是:开启手机热点 → 使用 Bettercap 捕获握手包 → 使用 hashcat 破解密码 → Используйте Wi-Fi. 这一部分主要是完成前期基础账号配置,没有复杂操作。 注册基础账号进入设置阶段后,按照任务提示完成以下内容: 注册邮箱账户 注册银行账户ID 信息 相关的 手机号 和 ID忘记账号密码怎么办? Для этого необходимо использовать файл /logs/accounts.log.这一章没有太多技术点,核心就是: 打开手机查看手机号和 ID идентификатора Загрузите файл account.log Название: 游戏中的IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса.下面的命令和参数只是示例,请根据你自己存档里的实际信息替换。 主机在工作吗? IP-адрес nslookup命令查看对应 IP。 nslookup austere-polarisation.name Сервер: austere-polarisation.name Адрес: 146.142.65.114 检查主机是否运行 拿到 IP 后,使用 ping Проверьте пинг 146.142.65.114 и проверьте HackHub.谁是? 这个任务需要查询域名所有者信息。 查询域名注册信息 使用 whois 查询目标域名。 whois Awesome-operating.com Результаты Whois: Доменное имя: AWESOME-OPERATING.COM Контактное имя: Берт МакДермотт Контактная почта: Lura.Donnelly@hotmail.com Статус: АКТИВНЫЙ 这里主要关注: Контактное имя :域名所有者姓名 Контактное письмо :域名所有者邮箱 回复邮件 复制 Имя контакта 的值,回到邮箱点击 Ответить ,将名字粘贴进去并点击 Отправить Откройте openssl apt-get install openssl и откройте openssl. Использование openssl Использование: openssl Использование: openssl [-enc | -dec] [вход] 参数说明: -enc :加密 -dec:解密 解密消息 使用 -dec 参数解密邮件中的密文。 openssl -dec TXkgYmFuayBwYXNzd29yZDogM2Zlb3daajhJTFlBMm51 Расшифрованный текст: «Мой банковский пароль: 3feowZj8ILYA2nu" 复制解密出来的文本,回到邮箱中回复邮件即可完成任务。 从 FTP 获取数据FTP и IP, а также FTP и ftp. Формат: ftp Использование: ftp -h [хост] -u [имя пользователя] -p [пароль] Формат: -h : FTP FTP 主机 -u : FTP 用户名 -p : FTP 密码 连接 FTP ftp -h 103.112.120.244 -u Somkhit.Mondal -p InLS9NjzLl5B9ni 列出文件 连接后输入: ls ftp>ls images secret 从目录名可以看出, images是图片目录, secret 才是秘密文件夹。 进入秘密文件夹 可以输入前几个字母后按 TAB自动补全。 ftp>cd secret/ ftp>lscredit_card.txt 读取秘密文件 ftp>catcredit_card.txt Полное имя: Джеймс Шредер, Номер карты: 4026 3195 5648 1079, срок годности: 28 марта, cvv: 121复制读取到的内容,回到邮箱中,将文件内容作为回复发送即可完成任务。更改试成绩 接取任务后,需要从邮件中记录以下信息: 目标域名 学生姓名 科目需要修改的成绩 查找 IP 拿到域名后,先使用 nslookup 获取 IP。 nslookup motionless-divine.name 使用 nmap IP-ад
ИсточникGHub Platform · автор02.08.2026, 05:27:33
Название: 游戏中的IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, IP-адреса, протоколы IP.随机变化,请根据自己存档中的实际情况修改。 Загрузите HackHub и используйте TypeScript / TS. Узел установки: apt-get install node Узел установки: /lib放入该目录后, 可以实现环境变…
Войдите, чтобы писать в группе